3 min de lecture
Requests et Limits Kubernetes : comprendre kubectl top et éviter les OOMKill
La différence entre scheduling et runtime pour les Requests/Limits, ce que kubectl top ne dit pas vraiment, et comment configurer les LimitRange.
Sommaire
Les Requests et Limits sont deux notions distinctes en Kubernetes que beaucoup confondent. Mal comprises, elles mènent à des OOMKill inattendus ou à des nodes surchargés qui dégradent toute la stabilité du cluster.
La distinction fondamentale#
Requests : ce que le scheduler utilise pour décider où placer le pod. C'est une réservation sur la capacité du node. Le pod est garanti d'avoir au moins cette quantité de ressource disponible.
Limits : le plafond d'utilisation autorisé à l'exécution. Si un container dépasse sa Limit CPU, il est throttlé (ralenti). S'il dépasse sa Limit mémoire, il est tué (OOMKill).
resources:
  requests:
    cpu: "250m"      # 0.25 vCPU réservé pour le scheduling
    memory: "256Mi"  # 256 Mo réservés
  limits:
    cpu: "1"         # Plafond à 1 vCPU
    memory: "512Mi"  # OOMKill si dépassé
Ce que kubectl top ne dit pas#
kubectl top pod affiche la consommation actuelle de CPU et de mémoire. C'est utile, mais trompeur :
kubectl top pod mon-pod
NAME       CPU(cores)   MEMORY(bytes)
mon-pod    45m          210Mi
Ce résultat ne dit pas :
- Si le pod est throttlé (consomme moins de CPU parce qu'il est limité, pas parce qu'il n'en a pas besoin)
- Si la mémoire est proche du OOM threshold
- Le ratio Request / Limit — deux pods à 210Mi peuvent être dans des situations très différentes si l'un a une Limit à 256Mi et l'autre à 4Gi
CPU Throttling vs OOMKill#
CPU : Linux peut throttler un process : si le container atteint sa Limit CPU, le kernel réduit son temps d'exécution. Le pod reste vivant mais est ralenti. C'est invisible dans kubectl top — le pod affiche simplement une consommation égale à sa Limit.
Mémoire : Linux ne peut pas "throttler" la mémoire de façon graduelle. Quand un container dépasse sa Limit mémoire, le kernel le tue immédiatement avec un OOMKill (OOMKilled dans kubectl describe pod).
# Détecter un OOMKill récent
kubectl describe pod mon-pod | grep -A3 "OOMKilled"

# Ou dans les events des nodes (émis par node-problem-detector, présent sur AKS)
kubectl get events -A --field-selector reason=OOMKilling
Comprendre l'allocated resources d'un node#
kubectl describe node aks-nodepool-12345-0
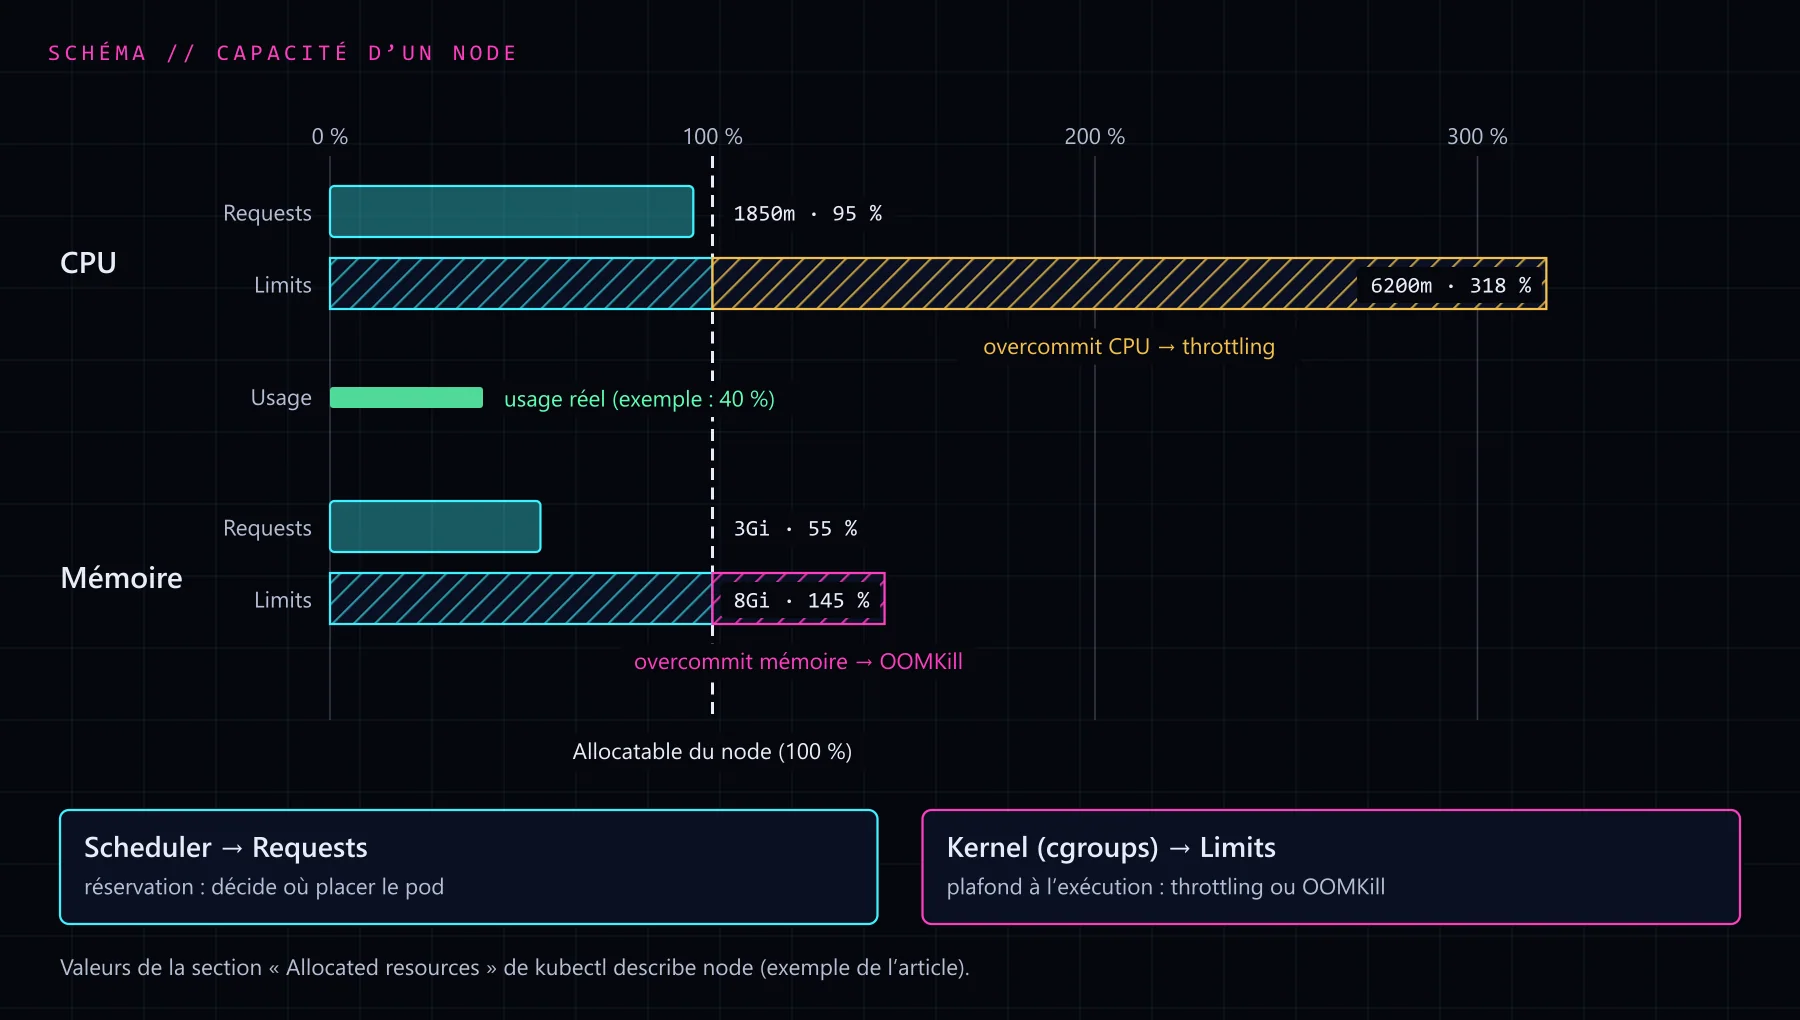
La section Allocated resources montre l'état réel du node :
Allocated resources:
  (Total limits may be over 100 percent, i.e., overcommitted.)
  Resource           Requests      Limits
  --------           --------      ------
  cpu                1850m (95%)   6200m (318%)
  memory             3Gi   (55%)   8Gi   (145%)
- Requests 95% CPU : le node est presque plein du point de vue du scheduler. Peu de nouveaux pods pourront y être placés.
- Limits 318% CPU : les Limits totales dépassent la capacité réelle — c'est normal et attendu (overcommit CPU), le throttling gérera.
- Limits 145% mémoire : surcommit mémoire. Si plusieurs pods utilisent leur Limit simultanément, il y aura des OOMKill. C'est risqué.
LimitRange : des defaults pour un namespace#
Sans Requests/Limits définies, un pod peut consommer tout le CPU et la mémoire disponibles sur un node, affectant tous les autres pods. Une LimitRange permet de définir des valeurs par défaut et des maximums au niveau namespace :
apiVersion: v1
kind: LimitRange
metadata:
  name: default-limits
  namespace: mon-app
spec:
  limits:
    - type: Container
      default:            # Limit par défaut si non spécifiée
        cpu: "500m"
        memory: "256Mi"
      defaultRequest:     # Request par défaut si non spécifiée
        cpu: "100m"
        memory: "128Mi"
      max:                # Maximum autorisé
        cpu: "2"
        memory: "2Gi"
      min:                # Minimum autorisé
        cpu: "50m"
        memory: "64Mi"
Toute tentative de créer un pod avec des ressources hors des bornes min/max sera rejetée.
Recommandations pratiques#
Ne jamais laisser les Limits mémoire non définies en production. Sans Limit, un container qui fuit de la mémoire peut consommer toute la mémoire du node et déclencher des OOMKill en cascade sur d'autres pods.
La règle de l'égalité pour les workloads critiques. Requests = Limits pour la mémoire sur les pods critiques garantit une QoS Guaranteed — sous pression mémoire, le kubelet expulse ces pods en dernier, après les pods BestEffort et Burstable.
Ne pas surcommitter la mémoire. Un overcommit CPU est géré par le throttling. Un overcommit mémoire mène à des OOMKill imprévisibles. Garder les Limits mémoire totales d'un node en dessous de 85% de sa capacité réelle.