4 min de lecture
OpenTofu sur Azure : migration depuis Terraform, compatibilité azapi et azurerm
State migration depuis Terraform vers OpenTofu, compatibilité des providers azapi et azurerm, différences de comportement et retour terrain.
Sommaire
OpenTofu est le fork open source de Terraform hébergé par la Linux Foundation (projet Sandbox de la CNCF depuis avril 2025), né après le changement de licence de HashiCorp en août 2023 (passage de MPL 2.0 à BSL). Il est compatible avec les configurations Terraform existantes pour les versions 1.x — mais "compatible" ne veut pas dire "identique". Voici ce que révèle la migration en pratique.
Pourquoi migrer vers OpenTofu ?#
La question n'est pas aussi simple que "BSL vs open source". Les points de décision pratiques :
- Licence : Terraform (HashiCorp) est sous BSL depuis v1.6+, ce qui restreint l'usage commercial pour les produits concurrents. Pour une usage interne en enterprise, la BSL est en pratique non-restrictive dans la plupart des cas.
- Fonctionnalités : OpenTofu ajoute des features non présentes dans Terraform (tests natifs améliorés, chiffrement du state depuis 1.7,
for_eachsur les blocsproviderdepuis 1.9). - Roadmap : les deux projets ont désormais des roadmaps divergentes. OpenTofu innove plus vite sur certains aspects.
- Écosystème : les providers Terraform sont compatibles OpenTofu — les providers
azurermetazapifonctionnent sans modification.
Migration du state#
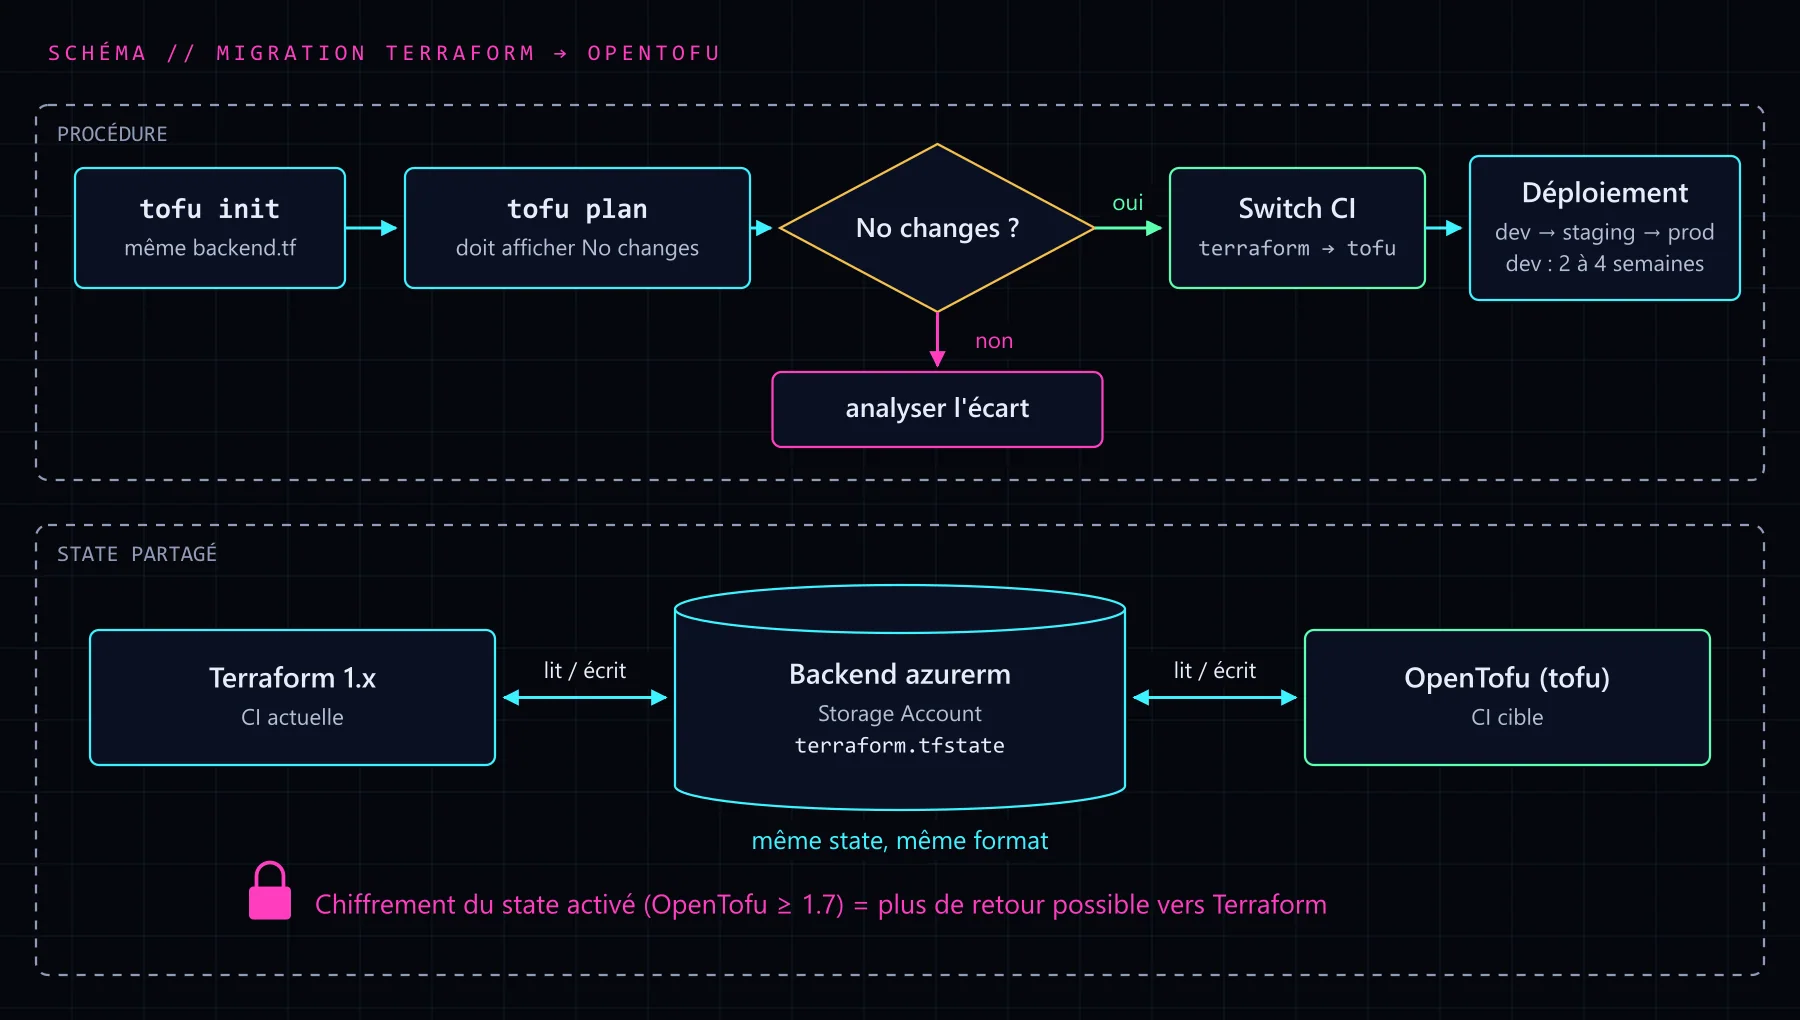
La migration du state est l'opération la plus délicate. OpenTofu peut lire et utiliser un state Terraform existant sans conversion — ils partagent le même format.
Procédure recommandée#
Étape 1 : Installer OpenTofu en parallèle de Terraform
# Via brew (macOS/Linux)
brew install opentofu

# Via le script officiel
curl --proto '=https' --tlsv1.2 -fsSL https://get.opentofu.org/install-opentofu.sh -o install-opentofu.sh
# Lire le script avant de l'exécuter
chmod +x install-opentofu.sh && ./install-opentofu.sh --install-method standalone

# Vérifier
tofu version
Étape 2 : Pointer vers le même backend sans toucher au state
# Dans le répertoire de votre configuration existante
tofu init   # Utilise le même backend.tf que Terraform
tofu plan   # Doit produire "No changes" si la config est identique
Si tofu plan produit des diffs inattendus, c'est un indicateur de différence de comportement entre les deux outils.
Étape 3 : Switcher le pipeline CI/CD
Remplacer terraform par tofu dans les GitHub Actions (ou autre CI) et supprimer le binaire Terraform du pipeline.
Compatibilité des providers Azure#
Provider azurerm#
Le provider azurerm est compatible OpenTofu et publié aussi sur le registre OpenTofu. Aucune modification de la déclaration de provider n'est nécessaire :
terraform {
  required_providers {
    azurerm = {
      source  = "hashicorp/azurerm"
      version = "~> 4.0"
    }
  }
}
OpenTofu résout hashicorp/azurerm sur son propre registre (registry.opentofu.org) par défaut, qui référence les mêmes versions — la compatibilité est complète.
Provider azapi#
Même situation : azapi est compatible OpenTofu sans modification. Les ressources azapi_resource, azapi_update_resource et azapi_resource_action, ainsi que la data source azapi_resource, fonctionnent identiquement.
terraform {
  required_providers {
    azapi = {
      source  = "Azure/azapi"
      version = "~> 2.0"
    }
  }
}
Différences de comportement constatées#
Le champ lifecycle.replace_triggered_by#
Terraform et OpenTofu gèrent les cas limites de replace_triggered_by légèrement différemment. Vérifier les ressources qui utilisent cette feature lors de la migration.
tofu test vs terraform test#
OpenTofu a amélioré le framework de test natif (.tftest.hcl). Si vous utilisez terraform test, les tests sont compatibles OpenTofu mais certaines assertions avancées d'OpenTofu ne fonctionnent pas avec Terraform.
Chiffrement du state (OpenTofu uniquement)#
OpenTofu 1.7 introduit le chiffrement natif du state — une feature absente de Terraform. Une fois activée, le state ne peut plus être lu par Terraform :
terraform {
  encryption {
    key_provider "pbkdf2" "my_passphrase" {
      passphrase = var.state_encryption_passphrase
    }
    method "aes_gcm" "my_method" {
      keys = key_provider.pbkdf2.my_passphrase
    }
    state {
      method = method.aes_gcm.my_method
    }
  }
}
Ne pas activer cette feature si vous devez maintenir la compatibilité avec Terraform ou si votre équipe n'est pas encore entièrement sur OpenTofu.
Retour terrain#
Ce qui fonctionne sans friction :
- La migration du state est réellement sans risque si on suit la procédure (init → plan → vérifier no-diff → switch CI)
- Les providers
azurermetazapisont 100% compatibles - Les configurations Terraform 1.x (variables, outputs, modules, locals) fonctionnent identiquement
Ce qui demande de l'attention :
- OpenTofu télécharge les providers depuis son propre registre (
registry.opentofu.org) et non plus depuis le Terraform Registry : le fichier.terraform.lock.hclchange à la migration. Vérifier que le proxy ou le miroir de providers de l'entreprise autorise ce registre. - Certains outils tiers (Atlantis, Spacelift, env0) supportent OpenTofu mais avec parfois un léger décalage sur les nouvelles versions. Vérifier la compatibilité avant d'upgrader OpenTofu.
- La documentation officielle OpenTofu est bonne mais moins fournie en exemples que celle de Terraform. Garder la doc Terraform à portée de main — 95% des informations s'appliquent.
Migration progressive : stratégie d'équipe#
Plutôt que de migrer toute la codebase d'un coup, une approche progressive :
- Migrer les environnements dev en premier — tester pendant 2-4 semaines
- Migrer staging — valider les pipelines CI/CD
- Migrer prod — avec un plan de rollback (Terraform peut relire un state OpenTofu non chiffré)
Le rollback consiste simplement à réinstaller Terraform et pointer sur le même backend. Tant que le chiffrement de state OpenTofu n'est pas activé, aller-retour entre les deux outils est possible.